 lidia-susanto
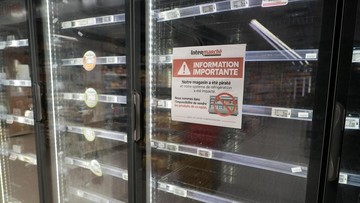
Bayangkan Anda mendorong troli di lorong supermarket, hendak mengambil sekotak susu atau daging segar untuk makan malam keluarga. Namun saat pintu lemari pendingin dibuka, yang menyambut bukan hawa dingin, melainkan panas menyengat dan bau tak sedap dari makanan yang mulai membusuk. Itulah kenyataan yang dialami pelanggan di ratusan gerai supermarket di Prancis dalam beberapa waktu terakhir, setelah sebuah serangan siber (cyberattack/aksi peretasan sistem komputer) berhasil membajak mesin pendingin mereka.
Peristiwa ini penting bukan sekadar karena rak yogurt jadi kosong. Ia menunjukkan bahwa infrastruktur fisik yang kita anggap paling biasa, dari lemari es hingga freezer, kini terhubung ke internet dan menjadi pintu masuk baru bagi kejahatan digital. Ketika peretas bisa mengubah suhu suatu ruangan dari jarak jauh, batas antara dunia maya dan dunia nyata praktis menghilang.
Ketika Termostat Berubah Jadi Senjata
Menurut laporan yang beredar, pelaku berhasil menembus sistem kontrol yang mengatur suhu lemari pendingin dan freezer di sejumlah jaringan ritel. Akibatnya, suhu di dalam perangkat tersebut meroket hingga mencapai angka 50 derajat Celsius. Sebagai perbandingan, freezer idealnya bekerja di kisaran minus 18 derajat Celsius, sementara chiller atau lemari pendingin biasa dijaga sekitar 2 sampai 4 derajat Celsius. Lonjakan sebesar itu membuat produk segar, daging, ikan, dan makanan beku berada di zona berbahaya pertumbuhan bakteri dalam hitungan jam.
Ibarat seperti seorang penjaga gedung yang tiba-tiba kehilangan kunci seluruh pintu, operator supermarket menyadari sistem mereka dikuasai pihak lain tanpa bisa langsung mengambil alih kendali. Pemulihan tidak cukup dengan menekan tombol reset, karena perangkat yang terinfeksi harus diisolasi, dipindai, dan dikonfigurasi ulang satu per satu.
Insiden ini menyoroti kerentanan yang sering diabaikan dalam ekosistem ritel modern. Sistem pendingin masa kini bukan lagi mesin sederhana yang diatur oleh pegangan manual, melainkan perangkat cerdas yang terhubung ke jaringan, dilengkapi sensor, dan dikelola melalui platform berbasis internet. Teknologi ini memang menghadirkan efisiensi energi dan pemantauan jarak jauh, tetapi sekaligus memperluas permukaan serangan.
Kenapa Perangkat Sehari-hari Menjadi Target
Ada alasan mengapa mesin pendingin komersial menarik bagi penyerang. Pertama, banyak perangkat ini menggunakan kata sandi bawaan yang jarang diganti, sehingga mudah ditebak melalui algoritma otomatis. Kedua, pembaruan keamanan sering dikesampingkan karena fokus utama pemiliknya adalah operasional toko, bukan pengamanan siber. Ketiga, dampaknya langsung terasa secara fisik, sehingga serangan seperti ini efektif menciptakan tekanan psikologis dan kerugian ekonomi yang besar.
Dalam beberapa tahun terakhir, pola serupa memang meningkat di berbagai negara. Mulai dari rumah sakit, jaringan listrik, hingga fasilitas air bersih, perangkat yang tergolong dalam kategori OT (Operational Technology/teknologi operasional) menjadi sasaran empuk. Berbeda dengan komputer kantor, sistem OT dirancang untuk terus berjalan 24 jam dan sering kali tidak memiliki perlindungan antivirus yang memadai.
"Serangan terhadap sistem pendingin seperti ini adalah pengingat bahwa keamanan siber kini bukan hanya urusan tim TI, tetapi menyangkut keamanan pangan dan keberlangsungan bisnis," ujar seorang pakar keamanan industri yang meneliti insiden tersebut.
Kerugian yang ditimbulkan tidak hanya berupa nilai produk yang harus dibuang. Ada biaya pembersihan, penggantian perangkat, perbaikan reputasi, dan potensi tuntutan dari pelanggan maupun mitra rantai pasok.
Pelajaran untuk Ritel di Seluruh Dunia
Kasus di Prancis ini semestinya menjadi alarm bagi pelaku industri ritel global, termasuk di Indonesia. Banyak jaringan supermarket di Tanah Air juga mulai mengadopsi sistem pendingin pintar dan perangkat IoT (Internet of Things/internet untuk benda). Tanpa pengamanan yang memadai, celah serupa bisa terbuka.
| Komponen | Risiko Utama |
| Kata sandi bawaan | Mudah ditebak, sering tak diganti |
| Koneksi internet langsung | Pintu masuk peretas dari luar |
| Pembaruan perangkat | Jarang dilakukan, celah menumpuk |
| Pemantauan jaringan | Anomali suhu tak terdeteksi dini |
Langkah pencegahan yang disarankan antara lain memisahkan jaringan perangkat operasional dari jaringan kantor, memperkuat autentikasi, melakukan pemantauan suhu berbasis sensor dengan peringatan otomatis, serta menggelar audit keamanan secara berkala. Selain itu, pelatihan bagi staf toko tentang prosedur darurat saat sistem dikuasai pihak luar juga krusial.
Yang lebih mendasar, insiden ini menegaskan bahwa inovasi dan pengembangan teknologi harus berjalan seiring dengan kesadaran keamanan. Disrupsi digital memang membawa efisiensi, tapi tanpa pengamanan yang serius, kemudahan itu bisa berubah menjadi celah yang mengancam bisnis dan keselamatan konsumen sekaligus.
Kisah supermarket di Prancis adalah cermin: di dunia yang serba terhubung, bahkan suhu di balik pintu lemari pendingin bisa menjadi medan perang siber. Dan makin pintar perangkat kita, makin pintar pula pihak yang ingin menyalahgunakannya.




Comments (0)